Hey, ich bin Philipp 👋
Du hast dir mit KI eine App gebaut — aber weißt du, ob sie sicher ist? Cloudflare hat einen kostenlosen Skill veröffentlicht, der Claude Code zum Sicherheitsprüfer macht. Ein Team aus KI-Agenten untersucht deinen Code, andere Agenten versuchen jeden Fund zu widerlegen, und am Ende bekommst du einen Bericht mit den echten Problemen und wie du sie behebst. Hier zeige ich dir, wie du ihn einrichtest.
1Woher der Skill kommt
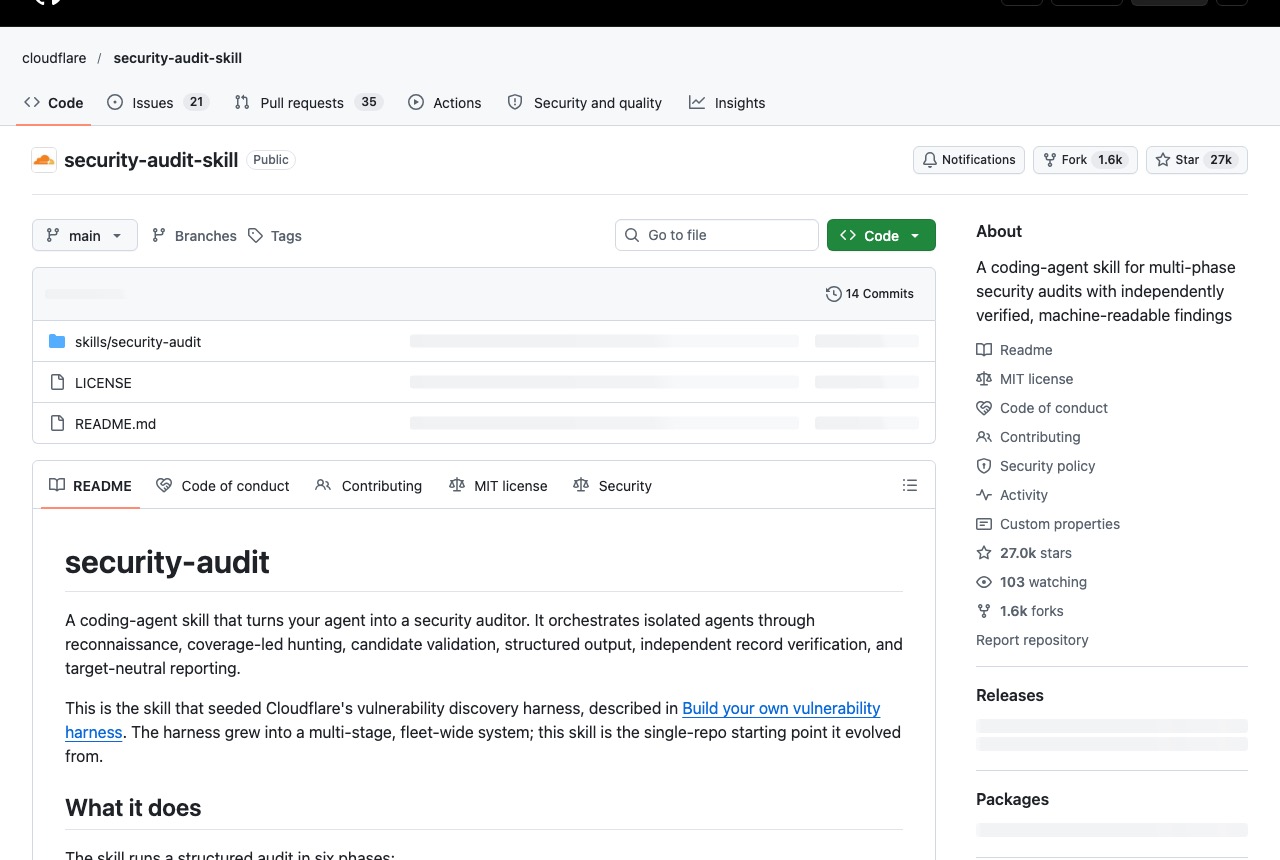
Cloudflare hat den Skill ursprünglich für sich selbst gebaut. Aus ihm wurde ein großes internes System zur Schwachstellensuche. Laut Cloudflare-Blog blieben damit in 145 eigenen Code-Repositorys 7.245 Funde übrig, an denen die Teams arbeiten konnten. Cloudflare betont, dass das keine offenen Lücken im Live-Betrieb waren. Der Skill selbst ist der Startpunkt dieses Systems — für ein einzelnes Projekt.
2So arbeitet der Skill
Sechs Phasen
- Erkundung: Aufbau, Vertrauensgrenzen und Eingänge der App erfassen — zum Beispiel Logins, Datenbank und Schnittstellen (APIs).
- Suche: Mehrere getrennte Agenten suchen gezielt nach Schwachstellen, bei KI-Apps auch nach Prompt Injection.
- Gegenprüfung: Jeder Fund geht an einen frischen Agenten, der versucht, ihn zu widerlegen.
- Ergebnisdatei: Bestätigte, offene und verworfene Funde werden sauber festgehalten.
- Zweite Prüfung: Neue Agenten prüfen die Belege noch einmal unabhängig.
- Bericht: REPORT.md mit den Funden und Hinweisen zur Behebung.
3Was du brauchst
Voraussetzungen
- Claude Code (Code-Tab der Desktop-App oder Terminal) mit einem bezahlten Claude-Abo
- Node.js (nodejs.org) — für die Installation und zwei kleine Prüfprogramme des Skills
- Den Code deiner App lokal auf deinem Rechner
4Installieren
Öffne das Terminal im Ordner deiner App und gib diesen Befehl ein:
npx skills add https://github.com/cloudflare/security-audit-skill --skill security-audit
Wenn du den Skill in allen Projekten nutzen willst, hängst du --global an:
npx skills add https://github.com/cloudflare/security-audit-skill --skill security-audit --global
5Das Audit starten
Öffne Claude Code im Ordner deiner App und bitte um ein Security-Audit. Der Skill springt automatisch an. Die Beispiele der Projektseite sind englisch, auf Deutsch funktioniert es genauso:
Mach ein Security-Audit dieser Codebasis und speichere den Bericht in ~/audits/meine-app
Ohne Angabe legt der Skill die Ergebnisse unter ~/security-audit-skill/<name-des-projekts>/ ab. Mehrere Durchläufe ergänzen sich: Laut Cloudflare fand ein einzelner Lauf etwa die Hälfte dessen, was wiederholte Läufe insgesamt fanden.
Wichtig zu wissen
- Ein Audit ersetzt keine professionelle Sicherheitsprüfung — es ist ein guter erster Check, bevor eine App live geht.
- Code aus der geprüften App führt der Skill nur in einer abgeschotteten Umgebung (Sandbox) aus. Ohne Sandbox markiert er solche Funde als „needs_validation“, statt sie auszuprobieren.
- Die Berichte sind englisch. Bitte Claude danach einfach, sie dir auf Deutsch zu erklären.
- Behebe die Funde in einem eigenen Arbeitsstand und teste danach — nicht direkt im Live-System.